
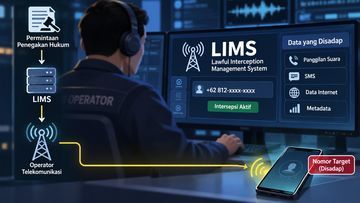
Sekolapedia – 04 November 2026 | Dunia keamanan siber Indonesia tengah diguncang oleh isu sensitif terkait dugaan penghapusan data penting. Muncul pertanyaan besar di tengah publik mengenai fenomena Hasil Sadapan LIMS Dihapus Bisakah Jejak Digitalnya Dipulihkan, terutama setelah munculnya dugaan adanya penghapusan hasil sadapan LIMS dalam kasus yang menyeret nama Prabowo. Isu ini memicu perdebatan teknis mengenai sejauh mana integritas data digital dapat dipertahankan ketika upaya penghapusan sengaja dilakukan oleh pihak tertentu.
Kasus ini menjadi sorotan tajam karena menyangkut data yang dianggap krusial dalam proses investigasi. Ketika sebuah sistem manajemen informasi atau LIMS (Lawful Interception Management System) mengalami insiden penghapusan data, hal tersebut bukan sekadar masalah teknis kehilangan file, melainkan potensi penghilangan bukti hukum yang sangat serius. Pakar keamanan siber, Heru Sutadi, memberikan pandangannya mengenai kemungkinan pemulihan data tersebut melalui pendekatan forensik digital yang mendalam.
Mekanisme Penghapusan Data dalam Sistem Digital
Dalam dunia komputasi, menghapus sebuah file tidak selalu berarti data tersebut hilang secara permanen dari media penyimpanan. Secara teknis, sistem operasi sering kali hanya menghapus ‘pointer’ atau penunjuk alamat data tersebut, sementara bit-bit data aslinya masih tertinggal di sektor penyimpanan hingga ditimpa oleh data baru. Hal inilah yang mendasari pertanyaan Hasil Sadapan LIMS Dihapus Bisakah Jejak Digitalnya Dipulihkan dalam konteks investigasi hukum.
Terdapat beberapa skenario bagaimana data bisa hilang:
- Logical Deletion: Penghapusan melalui perintah sistem di mana file dianggap tidak ada namun datanya masih ada di disk.
- Physical Deletion: Penghapusan hingga ke tingkat bit yang lebih sulit dipulihkan.
- Overwriting: Proses di mana data baru ditulis di atas lokasi data lama, yang secara permanen menghancurkan data asli.
- Encryption/Wiping: Penggunaan perangkat lunak khusus untuk mengacak atau menghapus data secara total agar tidak bisa dibaca kembali.
Peran Digital Forensics dalam Pemulihan Data
Heru Sutadi menjelaskan bahwa peluang untuk memulihkan data sangat bergantung pada metode penghapusan yang digunakan. Jika penghapusan dilakukan secara konvensional tanpa proses ‘wiping’ yang intensif, tim forensik digital memiliki peluang besar untuk melakukan recovery. Melalui teknik carving atau pencarian pola bit, ahli dapat menyusun kembali potongan-potongan data yang tersisa.
Dalam menjawab tantangan Hasil Sadapan LIMS Dihapus Bisakah Jejak Digitalnya Dipulihkan, seorang ahli forensik akan melakukan langkah-langkah berikut:
- Imaging: Membuat salinan identik (bit-by-bit copy) dari media penyimpanan asli agar data asli tidak rusak selama proses investigasi.
- Analysis: Menggunakan perangkat lunak khusus seperti EnCase atau FTK untuk mencari jejak file yang dihapus.
- Timeline Analysis: Menyusun kronologi aktivitas sistem untuk melihat kapan dan siapa yang melakukan perintah penghapusan.
- Log Analysis: Memeriksa log sistem untuk menemukan jejak perintah (command) yang digunakan untuk menghapus data.
Tantangan dan Hambatan Teknis
Meskipun teknologi forensik sangat maju, tidak ada jaminan 100% bahwa semua data dapat kembali. Jika pelaku penghapusan memiliki pengetahuan tinggi dan menggunakan metode secure wipe atau penghancuran fisik pada perangkat keras, maka upaya pemulihan akan menemui jalan buntu. Oleh karena itu, pertanyaan mengenai Hasil Sadapan LIMS Dihapus Bisakah Jejak Digitalnya Dipulihkan sering kali berujung pada seberapa canggih teknik sabotase yang dilakukan.
| Metode Penghapusan | Tingkat Kesulitan Pemulihan | Peluang Forensik |
|---|---|---|
| Recycle Bin/Delete Biasa | Rendah | Sangat Tinggi |
| Format Drive (Quick) | Sedang | Tinggi |
| Secure Wiping (Zero Fill) | Sangat Tinggi | Sangat Rendah |
| Physical Destruction | Mustahil | Nol |
Selain faktor teknis, aspek integritas sistem juga menjadi kunci. Jika sistem LIMS tersebut memiliki fitur write-once-read-many (WORM) atau sistem pencatatan log yang terpisah secara aman (off-site logging), maka upaya penghapusan data di server utama tidak akan menghilangkan jejak secara total. Jejak digital pada log server lain dapat menjadi bukti kuat adanya aktivitas penghapusan yang tidak sah.
Secara keseluruhan, meskipun penghapusan data dilakukan untuk menutupi jejak, dunia digital selalu meninggalkan residu. Kemampuan untuk menjawab apakah Hasil Sadapan LIMS Dihapus Bisakah Jejak Digitalnya Dipulihkan akan sangat bergantung pada kecepatan respons tim forensik dan seberapa bersih metode penghapusan yang digunakan oleh pelaku. Investigasi mendalam terhadap log sistem dan metadata akan tetap menjadi kunci utama dalam mengungkap kebenaran di balik hilangnya data sensitif tersebut.