Sekolapedia – 05 November 2026 | Dunia keamanan siber tanah air tengah diguncang oleh isu sensitif terkait dugaan penggunaan perangkat lunak pengintai terhadap petinggi negara. Banyak masyarakat yang bertanya-tanya mengenai LIMS dan Pegasus Apa Bedanya Teknologi Penyadapan dalam Kasus Presiden yang sedang mencuat belakangan ini. Isu ini menjadi sangat krusial mengingat dugaan penyadapan ini melibatkan tokoh-tokoh penting, termasuk dugaan terhadap Presiden Prabowo Subianto.
Pakar keamanan siber mulai angkat bicara untuk memberikan klarifikasi mengenai teknis operasional dari kedua perangkat tersebut. Memahami perbedaan antara LIMS dan Pegasus sangat penting agar publik tidak terjebak dalam disinformasi mengenai bagaimana sebuah komunikasi tingkat tinggi dapat ditembus oleh pihak-pihak yang tidak bertanggung jawab.
Memahami Karakteristik Teknologi LIMS
LIMS atau yang dalam konteks ini diduga merujuk pada sistem pemantauan tertentu, bekerja dengan cara yang berbeda dari perangkat lunak mata-mata komersial pada umumnya. Dalam diskursus keamanan siber, LIMS sering kali dikaitkan dengan infrastruktur yang lebih terintegrasi dengan jaringan komunikasi resmi. Jika dugaan penyadapan terhadap Presiden Prabowo benar terjadi, maka metode yang digunakan kemungkinan besar melibatkan penetrasi pada jalur komunikasi yang sudah ada.
Beberapa karakteristik utama yang membedakan sistem seperti LIMS adalah:
- Integrasi Jaringan: Cenderung memanfaatkan celah pada infrastruktur telekomunikasi atau sistem manajemen informasi yang sudah berjalan.
- Target Spesifik: Digunakan untuk memantau aliran data pada titik-titik tertentu dalam jaringan komunikasi negara.
- Metode Akses: Sering kali melibatkan akses tingkat tinggi (high-level access) yang mungkin bersinggungan dengan otoritas pengelolaan jaringan.
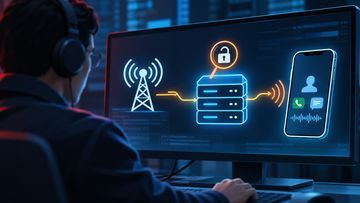
Oleh karena itu, ketika publik menanyakan LIMS dan Pegasus Apa Bedanya Teknologi Penyadapan dalam Kasus Presiden, perbedaan mendasarnya terletak pada cara alat tersebut ‘masuk’ ke dalam ruang privasi target. LIMS lebih bersifat sistemik, sementara Pegasus lebih bersifat invasif pada perangkat individu.
Pegasus: Senjata Digital ‘Zero-Click’ yang Mematikan
Berbeda dengan LIMS, Pegasus yang dikembangkan oleh NSO Group adalah perangkat lunak spyware tingkat tinggi yang sangat agresif. Pegasus dikenal dengan kemampuan ‘zero-click exploit’, di mana target tidak perlu mengklik tautan apa pun untuk terinfeksi. Cukup dengan mengirimkan pesan WhatsApp atau panggilan telepon yang tidak terjawab, perangkat target sudah dapat dikuasai sepenuhnya.
Berikut adalah tabel perbandingan singkat untuk mempermudah pemahaman mengenai LIMS dan Pegasus Apa Bedanya Teknologi Penyadapan dalam Kasus Presiden:
| Fitur Perbandingan | LIMS (Dugaan Sistemik) | Pegasus (Spyware Invasif) |
|---|---|---|
| Metode Utama | Eksploitasi Infrastruktur/Jaringan | Eksploitasi Perangkat (Smartphone) |
| Interaksi Pengguna | Minimal/Tanpa Interaksi | Zero-Click (Tanpa Interaksi) |
| Kemampuan | Pemantauan Aliran Data | Kontrol Kamera, Mikrofon, & Pesan |
| Target Utama | Node Jaringan/Sistem Komunikasi | Perangkat Individu (End-point) |
Dengan memahami tabel di atas, pertanyaan mengenai LIMS dan Pegasus Apa Bedanya Teknologi Penyadapan dalam Kasus Presiden dapat dijawab dengan jelas: LIMS menyerang ‘jalan raya’ komunikasinya, sedangkan Pegasus menyerang ‘kendaraan’ atau perangkat yang digunakan oleh individu tersebut.
Implikasi Keamanan Nasional dan Privasi Pejabat
Munculnya isu penyadapan yang melibatkan nama-nama besar seperti Presiden Prabowo dan dugaan keterlibatan oknum aparat menciptakan ketegangan diplomatik dan keamanan nasional. Jika teknologi penyadapan digunakan secara tidak sah, hal ini merupakan pelanggaran berat terhadap kedaulatan data negara.
Para pakar menekankan bahwa ancaman siber saat ini tidak lagi hanya berupa virus biasa, melainkan serangan terstruktur menggunakan alat canggih. Perdebatan mengenai LIMS dan Pegasus Apa Bedanya Teknologi Penyadapan dalam Kasus Presiden mencerminkan betapa rentannya komunikasi digital di era modern, bahkan bagi mereka yang memiliki protokol keamanan paling ketat sekalipun.
Langkah mitigasi yang disarankan oleh para ahli meliputi penggunaan enkripsi end-to-end yang lebih kuat, audit berkala terhadap infrastruktur telekomunikasi, serta pembaruan perangkat lunak secara instan untuk menutup celah keamanan yang mungkin dieksploitasi oleh spyware seperti Pegasus. Selain itu, pengawasan terhadap penggunaan teknologi intelijen dalam negeri harus diperketat agar tidak disalahgunakan untuk kepentingan politik atau personal.
Sebagai penutup, perbedaan antara kedua teknologi ini menunjukkan bahwa ancaman siber datang dari dua arah: dari dalam sistem jaringan itu sendiri maupun dari infiltrasi langsung ke perangkat pribadi. Keamanan siber nasional harus diperkuat secara menyeluruh, baik pada level infrastruktur maupun pada level penggunaan perangkat oleh para pemimpin negara, guna memastikan stabilitas dan kerahasiaan informasi negara tetap terjaga dari segala bentuk upaya penyadapan ilegal.