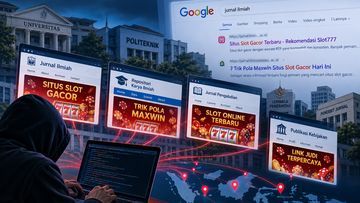
Sekolapedia – 13 Oktober 2026 | Dunia keamanan siber Indonesia kembali diguncang oleh temuan mengejutkan mengenai kerentanan infrastruktur digital milik pemerintah dan lembaga publik. Fenomena Situs 9 Institusi di 8 Provinsi Disusupi Judi Online Kok Bisa menjadi pertanyaan besar bagi para pakar keamanan informasi saat ini. Temuan yang diungkapkan oleh Vaksincom menunjukkan bahwa sejumlah situs resmi milik institusi negara telah disusupi oleh konten iklan judi online yang sangat mengganggu dan merusak reputasi lembaga tersebut.
Kasus ini bukan sekadar gangguan teknis biasa, melainkan sebuah indikasi adanya celah keamanan yang sistematis. Banyaknya institusi dari berbagai wilayah yang terkena dampak menunjukkan bahwa serangan ini dilakukan secara terstruktur. Ketika masyarakat bertanya-tanya, Situs 9 Institusi di 8 Provinsi Disusupi Judi Online Kok Bisa, jawabannya terletak pada kompleksitas metode serangan yang digunakan oleh para peretas untuk mengeksploitasi kelemahan sistem.
Modus Operandi Peretasan Situs Institusi
Alfons Tanujaya, seorang pakar keamanan siber, memberikan penjelasan mendalam mengenai bagaimana serangan ini terjadi. Peretas biasanya tidak langsung merusak seluruh sistem, melainkan menyusupkan skrip atau kode berbahaya yang bertujuan untuk melakukan defacement atau penyisipan konten ilegal. Berikut adalah beberapa tahapan modus yang sering digunakan:
- Eksploitasi Kerentanan CMS: Banyak situs institusi menggunakan Content Management System (CMS) yang versinya sudah usang dan tidak lagi mendapatkan pembaruan keamanan.
- Injeksi Skrip (Script Injection): Penyerang menyisipkan kode JavaScript ke dalam database atau file sistem situs sehingga iklan judi online muncul secara otomatis saat pengguna mengunjungi halaman tertentu.
- SQL Injection: Memanfaatkan celah pada formulir input untuk mengambil alih kontrol basis data dan mengubah konten situs.
- Broken Access Control: Lemahnya pengaturan hak akses pada server memungkinkan pihak luar masuk ke direktori sensitif.
Memahami mengapa Situs 9 Institusi di 8 Provinsi Disusupi Judi Online Kok Bisa memerlukan pemahaman tentang betapa rapuhnya manajemen pembaruan perangkat lunak di tingkat birokrasi. Seringkali, pemeliharaan situs web dianggap sebagai prioritas sekunder dibandingkan dengan operasional layanan publik lainnya.
Dampak Luas dari Serangan Siber
Serangan ini membawa dampak yang tidak hanya bersifat teknis, tetapi juga sosial dan kepercayaan publik. Jika kita menelaah mengapa Situs 9 Institusi di 8 Provinsi Disusupi Judi Online Kok Bisa, kita harus melihat tabel dampak berikut ini:
| Aspek Dampak | Deskripsi Kerugian |
|---|---|
| Reputasi | Menurunnya kepercayaan masyarakat terhadap kredibilitas institusi pemerintah. |
| Keamanan Data | Risiko kebocoran data sensitif pengguna atau data internal lembaga. |
| Edukasi Masyarakat | Situs pemerintah yang seharusnya menjadi sumber informasi valid justru menyebarkan konten judi. |
| Finansial | Biaya pemulihan sistem dan audit keamanan yang tidak sedikit. |
Kejadian ini juga menjadi alarm keras bagi pemerintah untuk memperkuat koordinasi antara Badan Siber dan Sandi Negara (BSSN) dengan pengelola IT di tingkat daerah. Tanpa pengawasan yang ketat, fenomena Situs 9 Institusi di 8 Provinsi Disusupi Judi Online Kok Bisa akan terus berulang dan bahkan meluas ke sektor-sektor kritikal lainnya.
Langkah Mitigasi dan Pencegahan
Untuk mencegah terulangnya kejadian serupa, diperlukan langkah-langkah preventif yang komprehensif. Keamanan siber bukanlah produk sekali beli, melainkan proses berkelanjutan. Beberapa langkah yang wajib diambil oleh pengelola situs institusi meliputi:
- Audit Keamanan Berkala: Melakukan penetration testing secara rutin untuk menemukan celah sebelum ditemukan oleh peretas.
- Pembaruan Sistem (Patching): Memastikan semua CMS, plugin, dan sistem operasi server selalu dalam versi terbaru.
- Implementasi WAF (Web Application Firewall): Menggunakan firewall untuk menyaring lalu lintas berbahaya yang mencoba melakukan injeksi kode.
- Monitoring Real-time: Menggunakan alat pemantau untuk mendeteksi perubahan konten yang tidak sah secara instan.
- Pelatihan SDM: Meningkatkan literasi keamanan siber bagi staf IT di seluruh instansi pemerintah.
Kesimpulannya, insiden ini merupakan pengingat bahwa digitalisasi layanan publik harus dibarengi dengan ketahanan siber yang mumpuni. Kerentanan pada situs-situs institusi bukan hanya masalah teknis, melainkan masalah integritas data nasional. Diperlukan sinergi antara kebijakan pemerintah, kesadaran pengelola IT, dan pengawasan ketat untuk memastikan ruang digital kita tetap aman dari pengaruh negatif judi online dan serangan siber lainnya.




Post Comment